PHP脆弱性で高市総理がXに投稿した意味。経営層とエンジニアの危機感の差を埋めたもの
2026年10月21日夜、高市総理がXでPHPの緊急脆弱性への対応を呼びかけ、地上波でも報じられました。3日間の時系列を一次情報で整理し、エンジニアと経営層の危機感の差をこの投稿がどう埋めたかを、政府の注意・警戒情報アカウント@cyber_forecastの紹介とあわせてまとめます。

「PHPって、うちのサイトに関係あるの?」。2026年10月21日の夜、多くの経営者やWeb担当者が初めてこの問いを口にしました。きっかけは高市総理のX投稿です。同じ日の昼間、エンジニアの間ではすでに今夜23時に修正版が出る緊急の脆弱性として対応が進んでいました。
先に結論を書きます。総理の投稿は、エンジニアと経営層の間にあった危機感の差を、1日で埋めました。技術的に新しい情報は何もなかったのに、です。この記事では3日間の時系列を一次情報で整理し、なぜその差が生まれるのか、投稿の何が効いたのかを、Webサイトを外注先として作り保守している立場から書きます。
3日間の時系列。修正版の予告から総理の投稿、地上波報道まで
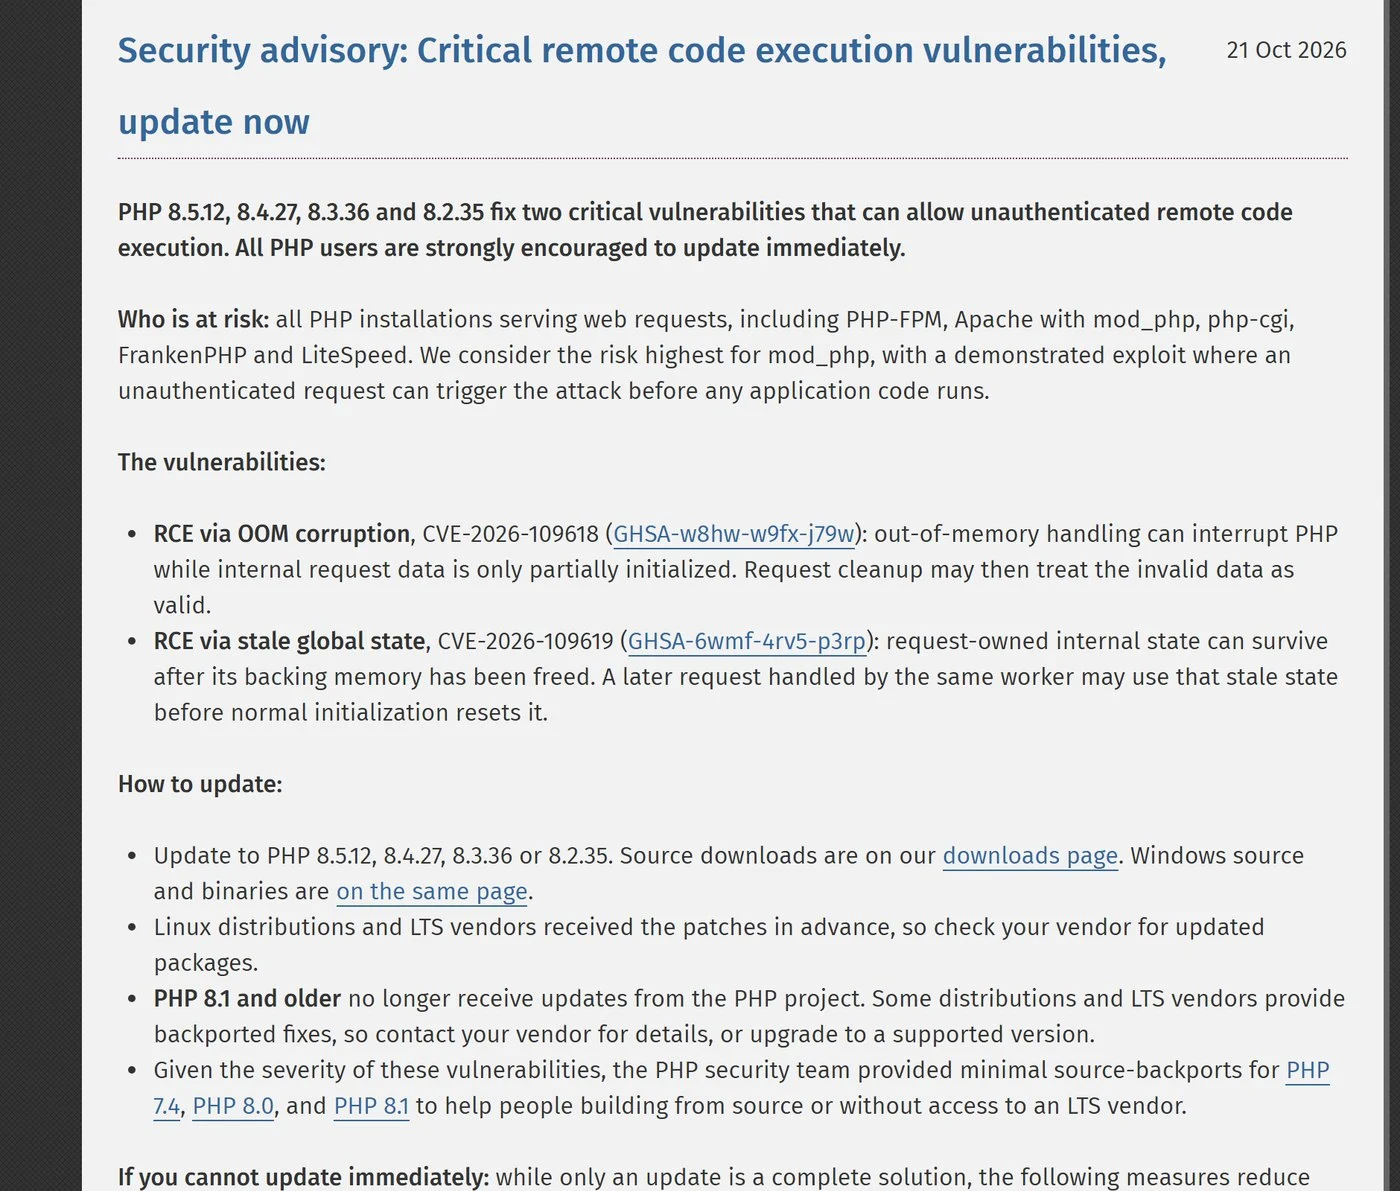
修正版の公開予告から3日のあいだに、開発元の告知、専門機関の注意喚起、事業者の予防停止、総理の投稿、地上波の報道が、この順番で積み重なりました。
対象になったのは PHP 本体の2件の脆弱性(CVE-2026-109618 と CVE-2026-109619、通称 PHP2shell)です。ログインなしで外部からサーバー上のコードを実行されるおそれがあり、深刻度は CVSS v4.0 で 9.2 と公表されています(PHP 公式の告知)。技術的な中身と WordPress サイトでの手順は PHPに緊急の脆弱性2件(2026年10月)WordPressサイトで今日やること にまとめているので、この記事では社会にどう伝わったかに絞ります。
日時(日本時間) | 出来事 | 出典 |
|---|---|---|
10/21 早朝 | PHP セキュリティチームが「21日23時に重大な脆弱性2件の修正版を公開する」と予告 | PHP 公式・コドモン技術ブログ |
10/21 日中 | IPA が「事前準備のお願い」を公開。国家サイバー統括室も X で注意喚起 | IPA・piyolog |
10/21 13時〜21時 | さくら・エックスサーバー・ConoHa WING・ロリポップなどが予防的なメンテナンスを順次開始。コドモンや BASE、ゲーム各社もサービスを一時停止 | Web相談所・Impress Watch |
10/21 21:55 | 高市総理が X に「今夜に対応して頂きたい大至急のお願い」を投稿 | X |
10/21 22:34〜23:00 | GitHub のアドバイザリ、続いて修正版 PHP 8.5.12・8.4.27・8.3.36・8.2.35 が公開 | PHP 公式・piyolog |
10/22 朝〜午後 | ホスティング各社が更新を完了し順次復旧。IPA と JPCERT/CC が対策の注意喚起を公開。地上波のニュースでも報道 | さくら・IPA・JPCERT/CC・ANN |
10/22 13:00 | 高市総理が2本目を投稿。自身の公式サイトも止めていたこと、@cyber_forecast のフォローを呼びかけ | X |
10/23 | PHP 公式が関連する追加の情報提供(CVE-2026-115560)。さくらは緊急メンテナンスを全て終了 | PHP 公式・さくら |
停止した組織の数は、piyolog の集計で10月23日昼時点に246組織と記録されています。中央省庁、自治体、銀行、鉄道、大学、ゲーム、EC と業種を問いません。エンジニアが大きいと感じる脆弱性は年に何度もありますが、ここまで社会の表側に出たものは、私の記憶にはありません。
総理の2本の投稿。1本目は経営層へ、2本目は現場へ
1本目は今夜の対応を経営層に、2本目は現場の見つけ方を管理者と委託先に向けた投稿でした。
1本目(10月21日 21:55)。宛先は皆様
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
— 高市早苗 (@takaichi_sanae) 2026年10月21日
修正版の公開まで1時間という時刻に出た投稿です。ポイントは3つあります。
- 宛先が皆様。エンジニア向けの文体より、事業を持つ全員に向けて書かれています。
- 「今夜」大至急「午後11時」と、期限を時刻で示しています。
- 「ウェブサイト等を一時的に停止させることも有効策の一つ」と、止める選択肢を政府として口にしました。
この投稿は10月24日時点で表示回数が約9,900万回、いいねが約39万件になっています。国民民主党の玉木代表も20分ほど後に同じ趣旨を投稿し、党派を超えて同じ呼びかけが並びました。
2本目(10月22日 13:00)。宛先は「サイト管理者・サーバー管理者」
今回のPHPの脆弱性対応のため、現在もウェブサイトを一時停止されている事業者などの皆様もいらっしゃると思います。
昨日は、高市早苗公式サイトも、すぐに事務所からサイト管理者、サーバー管理者に連絡をしてアクセスができない状態にした上、対応を行ってきましたが、先ほど措置が終了し、アクセスを再開できるようになりました。
状況によっては、サイトを一時的に停止することも重要だと私自身も改めて感じた次第です。
企業を含めサイトを開設されている方々の中には、深夜の対応が必要な場合など、今回のような注意・警戒情報にすぐには気付かない方もいらっしゃると思います。
そうした場合、個社の中でサイト管理を担当されている方、あるいは委託を受けているサイト管理者やサーバー管理者の方が気付くことで、早急に対応に着手することができると思います。
政府では、国家サイバー統括室(注意・警戒情報)(@cyber_forecast)のアカウントで、重要な注意・警戒情報の発信を行っています。
サイト管理者やサーバー管理者の皆様が、このアカウントを広くフォローして下さることが迅速な対応に繋がるのではないかと、今回の対応を通じて感じました。
— 高市早苗 (@takaichi_sanae) 2026年10月22日
2本目で私が注目したのは、「委託を受けているサイト管理者やサーバー管理者の方が気付くことで」という一文です。中小企業のサイトは、社内に担当者がいない代わりに制作会社やフリーランス、サーバー会社が管理しています。その構造を前提に気付く人は誰かを書いている。外注でサイトを作り保守している私たちの仕事が、そのまま名指しされた形です。
総理自身の公式サイトも21日夜から止め、22日午後に再開したとテレビ朝日系(ANN)や時事通信が報じています。自民党の政調会長や財務大臣、立憲民主党のサイトも一時止まりました。「止めてよい」と言った本人が、自分のサイトも止めていたわけです。
危機感の差は知識量ではなく、情報の届き方で生まれる
差が生まれる原因は知識の量より、同じ情報が作業として届くか経営判断として届くかの違いにあります。
エンジニアには緊急の重さが一目でわかる
普段から脆弱性情報を追っている人にとって、認証なしのリモートコード実行CVSS 9.2修正前に悪用コードが出回ったという3点がそろえば、その日の予定を全部止める理由になります。開発元が予告の段階で「詳細が漏れたら前倒しで公開する」と書いた時点で、現場の空気は決まっていました。
経営層には止めるかどうかの判断だけが届く
一方で経営層の机に乗るのは、サイトを止めると今日の売上と問い合わせが止まる止めないと最悪の場合サーバーを乗っ取られるという二択です。PHP が何かは関係ありません。止める判断は事業判断なので、エンジニアだけでは決められない。ここに時間差が生まれます。
見ているもの | エンジニア | 経営層・Web担当者 |
|---|---|---|
情報源 | 開発元の告知、IPA、X の専門家 | ニュース、取引先、総理の投稿 |
判断の単位 | 更新作業をいつやるか | サイトを止めるか、顧客にどう説明するか |
怖いもの | 悪用コードの公開 | 売上と信用の損失 |
必要なもの | 作業の承認と時間 | 止めてよい根拠と、説明の言葉 |
一次情報。コドモンの社内判断は30分で下りた
保育施設向けサービスのコドモンは、対応の振り返りを技術ブログで公開しています。21日の朝9時にエンジニアが検知し、10時半に経営層へ共有した時点の方針は「23時の修正版を待ち、サービスは止めない」でした。12時過ぎに「修正版より先に悪用の詳細が広まっている」という報告が入り、12時37分に経営層が日中の緊急停止を決めています。
情報が変わってから決断まで約30分。これは早い部類です。それでも同社は「利用者への告知が決断の80分後になり、事前告知としては短かった」と反省を書いています。社内の危機感はそろっても、社外へ届ける言葉は別に要る。ここが一番難しい、と私自身も日々感じています。
差を埋めたのは止める判断の根拠。評価と、批判への見方
総理の投稿が効いたのは、技術情報を足したからというより、経営層が最も渋る止める判断に根拠を与えたからです。
評価できる点は3つ
- 「止めてもよい」という許可を、国のトップが出した。ITmedia の取材でもエンジニアから「総理が発信したことで経営層にもリスクが認知される」という声が出ています(ITmedia NEWS)。現場が止めましょうと言うより、はるかに通りやすい。
- 緊急度を今夜午後11時という誰でもわかる言葉に翻訳した。CVSS の数字を知らない人にも、締め切りの感覚だけは正確に伝わりました。
- 政府の注意・警戒情報という受け口を示した。1本目で @cyber_forecast に触れ、2本目でフォローを呼びかけています。一過性の注意喚起で終わらせず、次に備える動線まで置いた点を、私は高く評価しています。
相乗効果もありました。21日の日中にはすでに各社が予防停止に踏み切り、専門メディアが報じていました。そこへ夜に総理の投稿が重なり、翌朝にはテレビ朝日系など地上波のニュースが「総理も自身のサイトを停止」と伝えます。専門家の動き、メディア、政治の発信が同じ24時間に重なったことで、一般の認知まで一気に届きました。どれか1つでは、ここまで広がらなかったと感じています。
批判もある。混乱したのは事実
一方で「かえって世間を混乱させた」という指摘も出ています(ライブドアニュース)。宛先が皆様と広かったため、レンタルサーバーを借りているだけの人や、そもそも PHP を使っていないサイトの持ち主まで何かしなければと不安になりました。パッチを当てれば済む話で、大騒ぎするほどではないという専門家の声もありました。
私はこう見ています。確かに自分は対象かを判断できない人を増やしました。ただ、その人たちが取った行動はサーバー会社の告知を見る制作会社に聞くでした。確認の問い合わせが増えること自体は、放置されるより健全です。混乱を減らすには、総理の投稿を変えるより、問い合わせを受ける側(私たち制作側とサーバー会社)が即答できる体制を持つほうが現実的だと感じました。
note で仲島氏が書いた「専門的な問題を解決するのは専門家であり、その問題の重要性を広く社会に伝えることは、政治指導者にもできる」という整理が、今回の役割分担を一番よく表していると思います。
政府の注意・警戒情報アカウント @cyber_forecast を使う
次の緊急脆弱性で出遅れないために、経営層とWeb担当者がまずやることは @cyber_forecast のフォローと通知の設定です。
運営しているのは内閣官房の国家サイバー統括室です。2025年7月に内閣サイバーセキュリティセンター(NISC)を改組して発足した組織で、X では3つの公式アカウントを持っています。
アカウント | 役割 | 誰向けか |
|---|---|---|
@cyber_forecast | 注意・警戒情報。脆弱性や攻撃の注意喚起を、IPA や JPCERT/CC の告知にリンクして流す | サイト管理者・サーバー管理者・Web担当者 |
@cas_cyberpr | 国家サイバー統括室の広報 | 一般・報道 |
@JapanCyberGov | 英語での対外発信 | 海外向け |
今回の件では、21日に注意喚起を出し、22日午後にはIPA の対策ページへの案内を投稿しています。文面は短く、必ず一次情報へのリンクが付きます。フォロワーは10月24日時点で約36万。総理の呼びかけ後に大きく増えたと見られますが、PHP を使うサイトの数からすれば、まだ少ないと感じています。
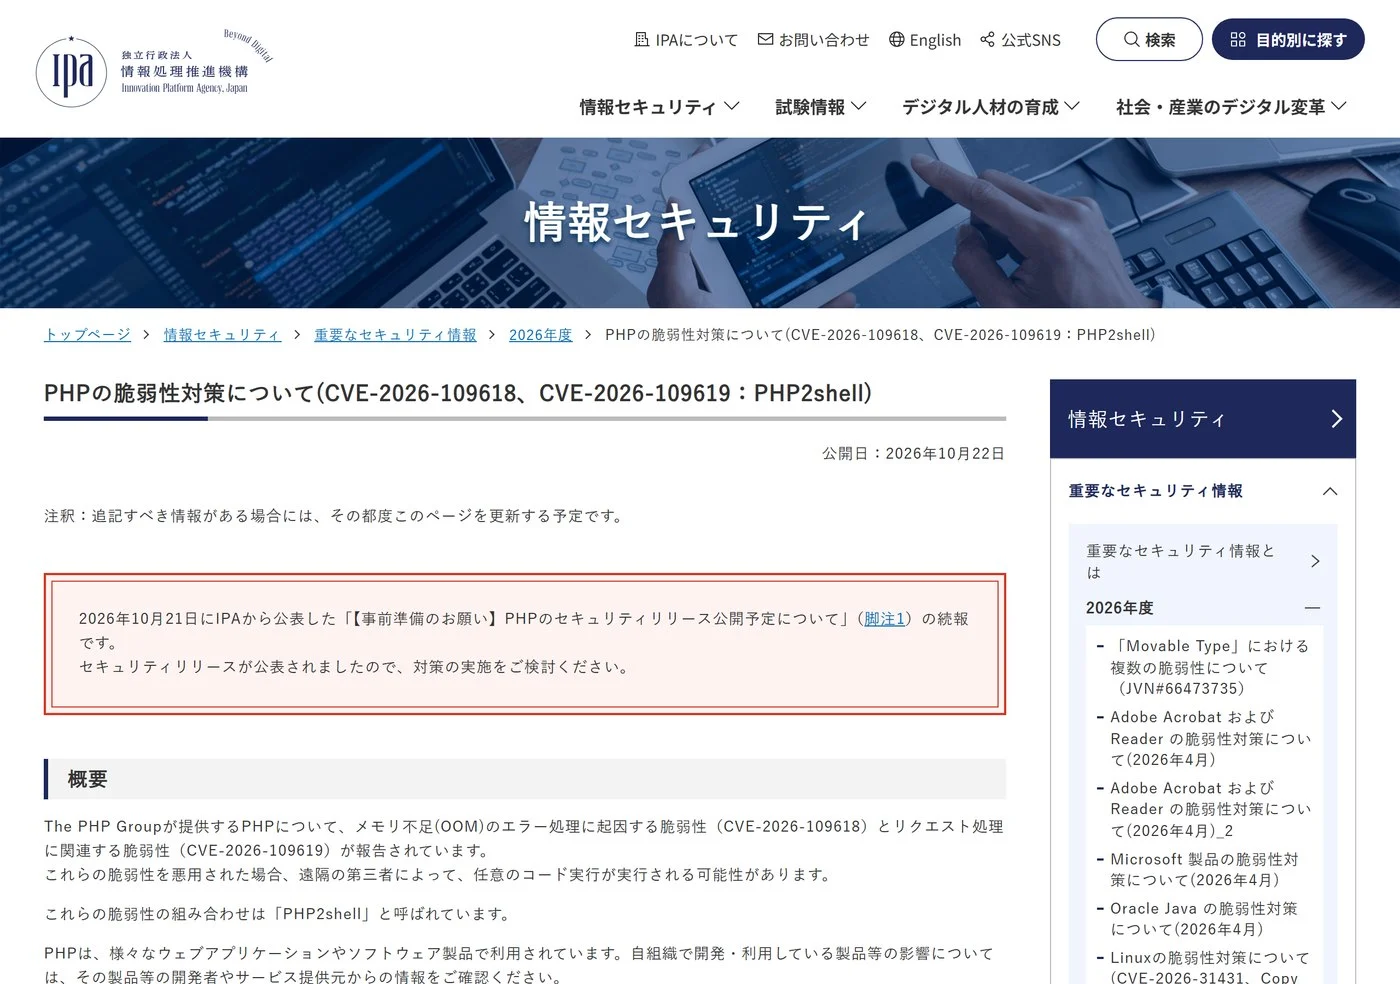
あわせて見ておきたいのが IPA の重要なセキュリティ情報 と、契約しているサーバー会社の「お知らせ」です。今回、さくらインターネットをはじめ各社は21日の日中から告知を更新し続けていました。自社サイトが載っているサーバー会社の告知ページをブックマークしておく。これだけで、次回は総理の投稿より早く動けます。
次に備えて、経営層とWeb担当者が今決めておくこと
備えの中心は技術より、誰が、何を見て、止める判断をするかを先に決めておくことです。
個別の WordPress サイトで確認する手順は先の記事に譲り、ここでは組織として決めておく5点を書きます。
- 自社サイトの構成を1枚にまとめる。PHP を使っているか、サーバーはどこか、管理画面に入れるのは誰か、保守を頼んでいる先はどこか。今回うちは関係あるのかに即答できなかった会社は、この1枚が無かった会社です。
- 注意・警戒情報の受け口を決める。@cyber_forecast の通知、サーバー会社の告知、保守先からの連絡の3つのうち、どれか1つが鳴れば動く、と決めておきます。
- 止める判断の権限を決める。深夜でも連絡が取れる決裁者を1人置き、保守先が「止めるべき」と言ったら止められるようにしておく。今回の総理の投稿は、この決裁者に向けた言葉でした。
- 止めたときの告知文を先に用意する。コドモンの反省のとおり、計画メンテナンス用の文面では攻撃を受けたのではと不安を招きます。予防のための一時停止再開見込み問い合わせ先の3点を入れた型を作っておきます。
- 保守契約に緊急時対応を入れる。月額の保守に「緊急脆弱性が出たときの初動(確認・連絡・必要なら停止)」が含まれているか、契約書で確認してください。含まれていなければ、含める相談を先にしておくべきです。
なお、WordPress と PHP で動くサイトが悪いわけではありません。世界のWebサイトの多くが PHP で動いており、今回も修正版に上げれば塞がる問題でした。問題は言語ではなく、更新と判断の体制があるかないかです。WordPress のままで体制を整える選択も、別の構成に移る選択も、両方あります。移ることを考えるなら WordPressの引っ越し、何をする? で流れをまとめています。
よくある質問
総理の投稿を見て不安になりました。今から何をすればいいですか?
まず、自社サイトのサーバー会社の「お知らせ」を見てください。共用のレンタルサーバーなら、多くの会社が10月22日までに修正版への更新を終えたと告知しています。自社でサーバーを借りている(VPS やクラウド)場合は、保守先にPHP の修正版が当たっているかを一言聞けば足ります。返事が無い、誰に聞けばいいかわからない、という状態なら、それ自体が今回見つかった課題です。
地上波で報じられるほど大きな話だったのですか?
技術的には修正版を当てれば塞がる脆弱性で、その意味では毎月ある更新と同じです。ただ、対象が PHP 本体で、ログインなしで狙え、修正版より先に悪用の詳細が出回った、という3つが重なりました。246組織が自主的にサイトを止めたことが規模を物語っています。報道の大きさは、脆弱性の珍しさより、社会の側が止める判断を一斉にしたことの反映だと考えています。
制作会社やフリーランスに保守を頼んでいれば、自社は何もしなくていいですか?
作業は任せられますが、止める判断と顧客への説明は任せられません。保守先ができるのは止めるべきですと言うところまでで、売上を止める決断は発注側のものです。今回の2本目の投稿が言っているのはまさにこの分担で、気付くのは管理者、決めるのは事業者です。だからこそ、深夜でも連絡が取れる決裁者を決めておく必要があります。
まとめ
今回の件でうちのサイトは誰が見ているのかが曖昧だと気付いた方は、その曖昧さが残っているうちに相談してください。構成の棚卸しから、サーバー会社の告知の読み方、緊急時に止める手順の整備まで、WordPress のサイトでも Astro のサイトでも対応します。お問い合わせからどうぞ。
本記事は2026年10月時点の情報です。